Digitális szuverenitás és azonosságbiztonság: A WALLIX legújabb stratégiai lépései
2026. október 20.Digitális szuverenitás és azonosságbiztonság: A WALLIX legújabb stratégiai lépései
2026. október 20.
Miért teszi szükségessé az MI korszaka a kriptográfiai védelemnek egy második, fizikai rétegét?
A HEQA Security „Az MI és a kripto-agilitás csődje” című blogbejegyzését közöljük, teljes magyar fordításban.
Az Anthropic a közelmúltban publikált egy kutatást, amely bemutatja, hogyan talált a Claude Mythos Preview modellje egy jelentősen továbbfejlesztett támadást a HAWK – egy a poszt-kvantum korszakra tervezett digitális aláírási séma – ellen.
A HAWK nem egy eldugott akadémiai javaslat volt. Körülbelül két év alatt két szakértői felülvizsgálati körön jutott túl, és 2026 májusában egyike lett annak a kilenc jelöltnek, amelyek bejutottak a NIST poszt-kvantum digitális aláírási sémákat szabványosító folyamatának harmadik körébe.
A Mythos körülbelül 60 órányi munka után találta meg a sérülékenységet.
A támadás a gyakorlatban nem tette azonnal feltörhetővé a HAWK-ot, de a biztonsági erejét gyakorlatilag a felére csökkentette. A HAWK csapata megerősítette, hogy az egyértelmű javítóintézkedések versenyképtelenné tennék a sémát, így másnap visszavonták azt a NIST folyamatából.
Ez egy figyelemreméltó eseménysorozat. Ugyanakkor fontos pontosítani, hogy ez mit jelent – és mit nem.
Ez nem jelenti azt, hogy a PQC-t feltörték
A HAWK egy jelölt algoritmus volt, nem pedig egy bevezetett NIST szabvány. Éles rendszereket nem érintett a dolog.
A NIST jelenleg szabványosított poszt-kvantum algoritmusai közé tartozik az ML-KEM a kulcsmegállapodáshoz, valamint az ML-DSA és az SLH-DSA a digitális aláírásokhoz. Az Anthropic kifejezetten jelezte, hogy a HAWK-ban talált gyengeség nem érinti az ML-DSA-t, a Falcont vagy más, rácsalapú (lattice-based) sémákat.
Ezért egy teljesen érvényes érv hozható fel: A HAWK egy nyilvános értékelési folyamaton ment keresztül. Az MI-t ezen értékelés részeként használták. A gyengeséget még azelőtt felfedezték, hogy az algoritmust szabványosították vagy bevezették volna. A folyamat pontosan úgy működött, ahogy tervezték. Nincs itt semmi látnivaló.
Az érv jogos. De egyben hiányos is.
Az MI megváltoztatta az időkereteket
Az Anthropic kutatásának igazi jelentősége nem az, hogy egy PQC jelölt algoritmus meggyengült. Kriptográfiai jelöltek korábban is gyengültek meg vagy estek ki. Pontosan ezért vetik alá a komoly algoritmusokat éveken át tartó, ellenlábasok általi vizsgálatoknak.
A jelentőség abban a sebességben és léptékben rejlik, amellyel ez a felülvizsgálat ma már megtörténhet.
Az Anthropic szerint a Mythos kiterjedt szakirodalom-elemzést, matematikai érvelést, számítási kísérleteket és implementációs munkát végzett, viszonylag korlátozott emberi irányítás mellett. Az Anthropic továbbá sikeres támadásokat mutatott be a csökkentett körös (reduced-round) AES ellen is, és előzetes eredményekről számolt be számos más kriptográfiai konstrukcióval kapcsolatban.
Az MI egyre erősebb eszközzé válik a védelmi szakemberek számára. Segíteni fog a kutatóknak abban, hogy kiterjedtebben teszteljék az algoritmusokat, megvizsgálják az obskúrus kriptográfiai implementációkat, és még a rendszerek bevezetése előtt azonosítsák a sérülékenységeket.
Ám ugyanez a képesség a támadók számára is elérhető lesz.
És nem feltételezhetjük, hogy minden jelentős felfedezést felelősségteljesen nyilvánosságra is fognak hozni.
A kiberbiztonsági macska-egér játék ezáltal drámaian felgyorsult. A kifinomult kriptoanalízis elvégzésének költsége csökken, a megkísérlésére képes szereplők száma nő, a hipotézis és a működőképes támadás közötti idő pedig zsugorodik.
A kritikus infrastruktúrák frissítéséhez szükséges idő azonban nem esett át hasonló átalakuláson. Ez az aszimmetria a valódi probléma.
A támadóknak órákra van szükségük. Az infrastruktúra-tulajdonosoknak évekre.
A kriptográfia lecserélése a kritikus infrastruktúrákban nem egyenértékű egy alkalmazás-függőség frissítésével.
A kriptográfia be van ágyazva a protokollokba, alkalmazásokba, berendezésekbe, HSM-ekbe, firmware-ekbe, tanúsítványokba, identitásrendszerekbe, kulcskezelő platformokba és a gyártói termékekbe. Ezeknek a komponenseknek az átállás során is folyamatosan együtt kell tudniuk működni.
Egy kriptográfiai átállás a következőket igényelheti:
- Frissített protokoll-egyeztetés és gyártókon átívelő interoperabilitás
- Új tanúsítványok és PKI infrastruktúra
- HSM és biztonsági elem frissítések
- Firmware- vagy hardvercsere
- Alkalmazások tesztelése és újratanúsítása
- Szabályozói jóváhagyások és frissített biztonsági kontrollok
- Gondosan menedzselt bevezetési és visszagörgetési (rollback) tervek
- Karbantartási ablakok, amelyek megőrzik az üzemidőt és a szerződéses SLA-kat
Pontosan ezért hangsúlyozza a NIST joggal a kripto-agilitást: azt a képességet, hogy a kriptográfiai algoritmusokat a szoftverekben, hardverekben, protokollokban és infrastruktúrákban anélkül lehessen lecserélni és adaptálni, hogy a folyamatos működés megszakadna.
A kripto-agilitás jó mérnöki gyakorlat. A szervezeteknek kriptográfiai leltárakat kell felépíteniük, el kell távolítaniuk a bedrótozott függőségeket, absztrahálniuk kell a kriptográfiai szolgáltatásokat, és fel kell készülniük a jövőbeli átállásokra.
De a kripto-agilitás nem teszi fölöslegessé magát az átállást. Csupán kevésbé fájdalmassá teszi azt.
Egy támadónak egyetlen jelentős gyengeséget kell kihasználnia. Egy kritikus infrastruktúra üzemeltetőjének egy teljes, egymással összekapcsolt éles környezetet kell biztonságosan frissítenie.
Az MI az első feladatot lényegesen felgyorsítja. A második feladatot viszont nem teszi elég gyorssá.
Korábban a zökkenőmentes, plug-and-play kriptográfiai átállásokba vetett hitet „kripto-agilitási téveszmének” neveztük. Az MI ezt a téveszmét sokkal veszélyesebbé teszi.
A kérdés nem az, hogy a mai PQC algoritmusok biztonságosak-e
A vita kedvéért tegyük fel, hogy minden, a NIST által jelenleg szabványosított PQC algoritmus biztonságos. Ma nincs nyilvánosan ismert okunk mást feltételezni.
A probléma az, hogy a kritikus infrastruktúrákat egy olyan biztonsági feltételezés köré tervezik, amelynek évtizedekig érvényesnek kell maradnia: hogy egyetlen, kellően felkészült ellenfél sem fog találni egy érdemben jobb támadást a kiválasztott matematikai problémával, annak paramétereivel, implementációjával vagy az azt körülvevő protokollokkal szemben.
Talán ez a feltételezés megállja a helyét. De a „talán” nem egy megfelelő architektúra a globális pénzügyi, telekommunikációs, felhő- és kormányzati infrastruktúra legkritikusabb kapcsolatai számára.
A HAWK-ból levonható tanulság nem az, hogy a matematikai kriptográfia csődöt mondott. Hanem az, hogy a biztonság egyetlen matematikai feltételezéscsaládra történő koncentrálása rendszerszintű kitettséget hoz létre – különösen akkor, ha az MI olcsóbbá és könnyebbé teszi ezen feltételezések megkérdőjelezését.
A racionális válasz nem a PQC elvetése. Hanem az, hogy ne támaszkodjunk kizárólag a PQC-re.
Miért nyújt a QKD egy valóban eltérő réteget?
A kvantumalapú kulcselosztás (QKD) eltérően közelíti meg a kulcsmegállapodás problémáját.
A PQC a biztonságot egy matematikai probléma feltételezett számítási nehézségéből eredezteti. A QKD a kulcsgenerálási folyamatának biztonságát a kvantummechanikából meríti, a protokoll, a biztonsági bizonyítás (security proof) és az implementáció feltételezéseinek függvényében.
Egy QKD-adatcsere során a végpontok megmérik a kvantumcsatorna jellemzőit. Ezek a mérések lehetővé teszik számukra, hogy megbecsüljék és korlátozzák azt az információt, amellyel egy potenciális lehallgató rendelkezhet. Amikor a mért paraméterek kívül esnek a protokoll biztonságos működési határain, a rendszer nem hoz létre használható kulcsanyagot.
Ezt olykor lazán úgy fogalmazzák meg, hogy „észleli a lehallgatót”. Pontosabban fogalmazva: a QKD meghatározza, hogy a megfigyelt adatcsere képes-e támogatni egy kulcsot a megkövetelt biztonsági korláton belül.
Az ebből fakadó biztonság egy explicit, mérhető biztonsági paraméterrel fejezhető ki. Nem függ kizárólag annak megbecsülésétől, hogy mennyi számítási kapacitással rendelkezhet a támadó, vagy hogy a jövőben felfedeznek-e egy gyorsabb algoritmust.
Mindez még nem teszi a QKD-t varázslatossá vagy sebezhetetlenné.
A gyakorlati QKD rendszereknek érvényesíteniük kell a biztonsági bizonyításaik feltételezéseit. A hardverüket és az implementációjukat védeni kell az oldalcsatornás (side-channel) és az implementációs támadásokkal szemben. A QKD emellett megkövetel egy hitelesített klasszikus csatornát is.
A QKD nem helyettesíti a digitális aláírásokat, az identitáskezelést, a hozzáférés-szabályozást vagy a PQC-t. Maga a HAWK is egy aláírási séma volt, amire a QKD nem alkalmas.
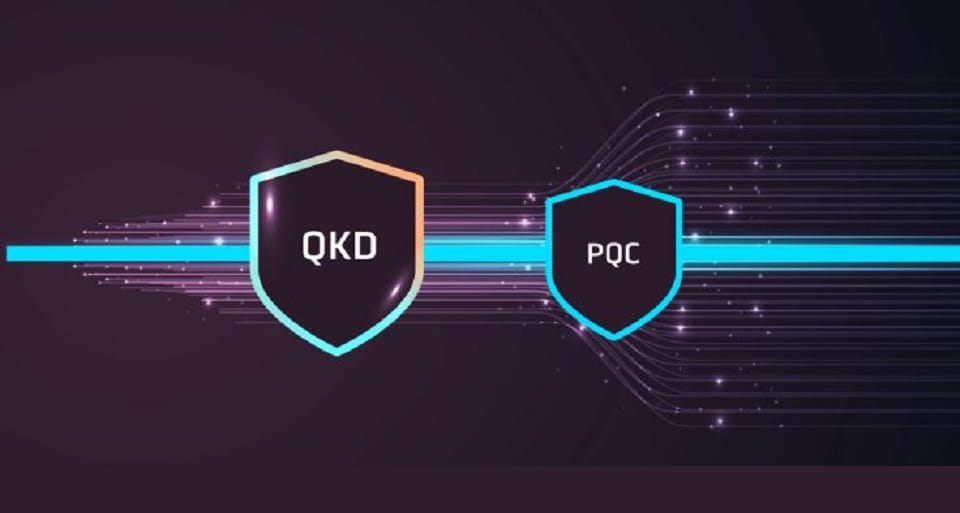
Pontosan ezért a helyes architektúra nem a PQC szemben a QKD-vel. Hanem a PQC kiegészítve a QKD-vel.
A mélységi védelemnek különböző biztonsági alapokat kell tartalmaznia
A legtöbb szervezet számára a PQC-t széles körben be kell vezetni az alkalmazásokban, végpontokon és protokollokban. Skálázható, szoftveresen telepíthető, és elengedhetetlen a mai, kvantumsérülékeny nyilvános kulcsú kriptográfia leváltásához.
A QKD-t célzottan ott kell alkalmazni, ahol egy kriptográfiai hiba következményei elfogadhatatlanok lennének, és ahol egy vészhelyzeti átállás költsége és komplexitása a legnagyobb lenne.
Példák erre:
- Adatközpontok közötti kapcsolatok
- Telekommunikációs gerinchálózatok
- Pénzügyi tranzakciós infrastruktúra
- HSM-ek közötti és kulcskezelési replikáció
- Felhős belépési pontok
- Kormányzati és védelmi hálózatok
- Egyéb kritikus kapcsolatok, amelyek nagy értékű vagy hosszú élettartamú információkat továbbítanak
Egy ilyen architektúrában a PQC és a QKD független forrásból származó kulcsanyagot biztosíthat, amelyeket a szimmetrikus titkosításhoz történő felhasználás előtt biztonságosan kombinálnak.
A cél nem annak bizonyítása, hogy az egyik réteg soha nem hibásodhat meg. Hanem annak biztosítása, hogy az egyik réteg meghibásodása nem válik azonnal az egész rendszer meghibásodásává.
Ha a jövőben egy kriptoanalitikai áttörés meggyengít egy PQC algoritmust, a QKD-ből származtatott komponens továbbra is független biztonsági alapot nyújt a védett kapcsolat számára. Ha a QKD infrastruktúra megzavarodik vagy elérhetetlenné válik, a PQC réteg tovább működik.
Ez a valódi mélységi védelem: nem két, szorosan összefüggő matematikai feltételezésen alapuló implementáció, hanem két olyan réteg, amelyek biztonsága eltérő módon (más-más elvek mentén) omlik össze.
A kripto-agilitás továbbra is szükséges. De már nem elegendő.
Az Anthropic eredménye nem szabad, hogy arra késztesse a szervezeteket, hogy pánikba essenek a NIST jelenlegi PQC szabványai miatt.
Arra kellene ösztönöznie őket, hogy gondoljanak újra egy olyan architektúrát, amelyben egy gyengeség felfedezése azonnal egy versenyfutást indít el a kriptográfia lecserélésére egy kiterjedt, összekapcsolt éles környezetben, még mielőtt a támadók kihasználhatnák azt.
Ez már korábban is egy kockázatos feltételezés volt. Az MI korában pedig tarthatatlanná válik.
A szervezeteknek folytatniuk kell az átállást a PQC-re. Olyan mértékben kell kripto-agilissá válniuk, amennyire azt a működési környezetük reálisan megengedi.
De azoknál a kapcsolatoknál, ahol nem megengedett a leállás, a biztonsági stratégia nem függhet teljes egészében attól, hogy gyorsabban tudnak-e migrálni, mint ahogy egy MI-vel támogatott támadó felfedezi és kihasználja a következő sérülékenységet.
Ezek a kapcsolatok egy független, fizikai védelmi réteget igényelnek.
Nem a PQC helyett. Hanem a PQC mellett.
Forrás
AI and the Futility of Crypto Agility