Netwrix-kutatás: Az egészségügyi szervezetek 79%-a néz szembe biztonsági kockázatokkal a nem emberi identitások irányításának hiányosságai miatt
2026. október 08.Netwrix-kutatás: Az egészségügyi szervezetek 79%-a néz szembe biztonsági kockázatokkal a nem emberi identitások irányításának hiányosságai miatt
2026. október 08.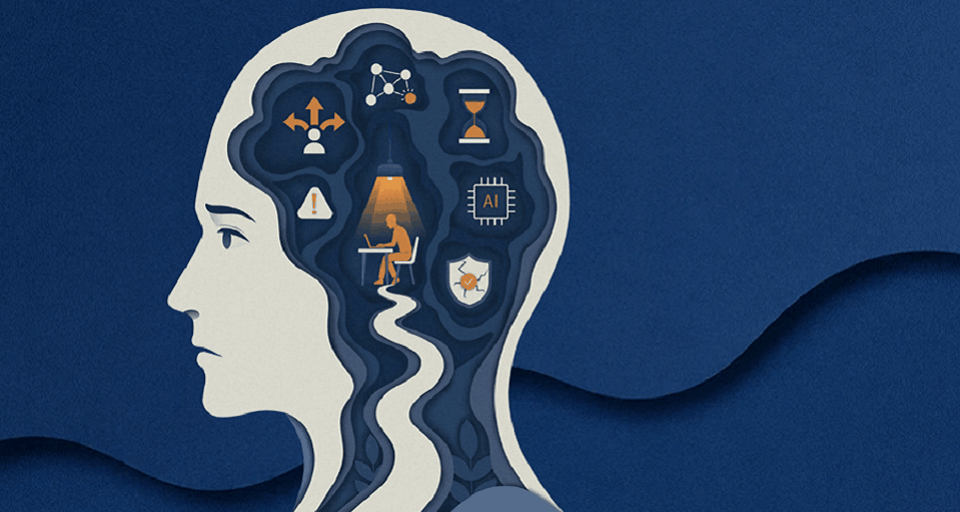
Kiberbiztonsági viktimológia: Miért felejtik el a vállalatok a hackertámadásokat?
A ManageEngine legújabb, 700 IT-vezető bevonásával készült kutatása szerint a szervezetek elsöprő többsége amint teheti, háttérbe szorítja az IT-biztonságot az üzleti célok javára. De vajon meddig tartható fenn ez az illúzió a mesterséges intelligencia korában?
A ManageEngine The Psychology of Being Breached (A kibertámadások pszichológiája) című jelentése azt vizsgálta, milyen emberi és szervezeti tényezők befolyásolják a kiberbiztonsági döntéseket egy-egy komolyabb incidens után. Az eredmények egy kritikus ellentmondásra világítanak rá. A vállalatok tisztában vannak a kockázatokkal, és magabiztosak a védelmüket illetően, de amint az incidens okozta közvetlen nyomás enyhül, a biztonság drasztikusan veszít a prioritásából.
A riadókészültség rövid szavatossági ideje
A felmérésből kiderült, hogy a magabiztosság önmagában nem garantálja a tartós fókuszt. Bár a válaszadók 91%-a bízik saját szervezete kiberbiztonsági felkészültségében, mindössze 8% nyilatkozott úgy, hogy a kiberbiztonság tartós, állandó prioritássá vált egy incidenst követően.
További beszédes adatok a jelentésből:
- Gyorsan múló figyelem: A válaszadók 80%-a szerint a kiberbiztonságra irányuló fokozott figyelem mindössze 1-6 hónapig tart a behatolás után.
- Az üzlet mindent felülír: 59% elismerte, hogy az üzleti prioritások miatt a biztonsági kezdeményezéseket rendszeresen elhalasztják vagy hátrasorolják.
- Tűzoltás a stratégiaváltás helyett: Bár azonnali technikai javításokat szinte mindenki végez, a szervezetek 44%-a semmilyen strukturális vagy stratégiai változtatást nem hajtott végre a legutóbbi incidenst követően.
Szembetűnő a jelentésből, hogy noha a szervezetek pontosan tudják, mennyire fontos a kiberbiztonság, a valódi kihívást az jelenti, hogy prioritásként is kezeljék azt, miután a vészhelyzet elhárult. Ehhez egyértelművé kell tenni a felelősségi köröket: kinek mi a feladata, mikorra kell elkészülnie, és garantálni kell, hogy ezek a kötelezettségek nem tűnnek el, amint egy új üzleti cél kerül a fókuszba.
Emberi tényező: a félelem és a felelősség
A szervezeti kultúra alapvetően meghatározza az incidenskezelés sikerét. A kutatás szerint az alkalmazottak 84%-a ugyan azonnal jelenti, ha kiberbiztonsági hibát vétett, de 83%-uk elismeri, hogy a következményektől való félelem erősen befolyásolja az incidensek kezelésének módját. Ráadásul a válaszadók negyede szerint a tisztázatlan tulajdonosi/felelősségi körök gyakran késleltetik a fenyegetések elszigetelését és a helyreállítást.
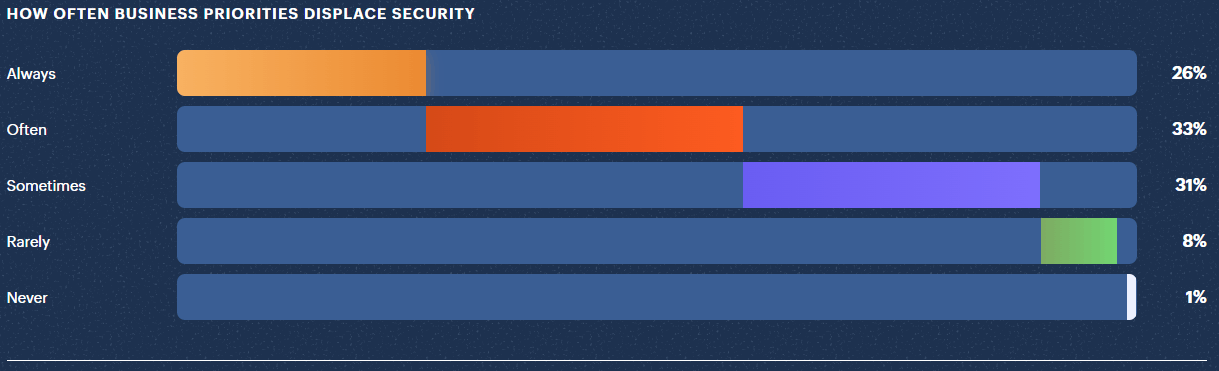
Milyen gyakran szorítják háttérbe az üzleti prioritások a biztonságot? mindig/gyakran/néha/ritkán/soha
Vakbizalom a mesterséges intelligenciában
Az MI rohamléptekkel hódítja meg a kiberbiztonságot, de a szervezetek még mindig küzdenek a technológia megfelelő felügyeletével. A kutatás rámutatott egy aggasztó trendre: a kiberbiztonságban MI-t használó szervezetek 67%-a mindig vagy gyakran minden további ellenőrzés nélkül végrehajtja az MI által generált javaslatokat.
A válaszadók több mint fele (55%) szerint az MI-alapú eszközök miatt a szervezetük hajlamosabb nagyobb kiberkockázatot vállalni, holott 24%-uk saját bőrén tapasztalta, hogy az MI bevezetése új, a biztonsági stratégia jelentős módosítását igénylő kockázatokat hozott magával.
A kiberbiztonsági kihívás az, hogy a szervezetek ne kényelmesedjenek bele a kockázatba egy incidens után, hanem folyamatosan értékeljék újra azt, ahelyett, hogy hagynák elhalványulni a figyelmet.
A RelNet Kft. portfóliójában megtalálható ManageEngine megoldások – mint például az átfogó SIEM képességeket nyújtó Log360, vagy az infrastruktúra mélyreható monitorozását biztosító OpManager Nexus – segítenek abban, hogy a hálózatbiztonság, a jogosultságkezelés és a megfelelőség a mindennapi üzleti folyamatok szerves, automatizált részévé váljon. Keresse szakértőinket, és építsünk együtt egy olyan védelmi stratégiát, amely hónapokkal az incidensek után is stabil marad!
Források
The psychology of being breached