LinkedIn szavazóink bíznak a felhőalapú szolgáltatásokban
2022. július 20.
Újabb elismerés az Acronis Cyber Protectnek
2022. augusztus 08.LinkedIn szavazóink bíznak a felhőalapú szolgáltatásokban
2022. július 20.Újabb elismerés az Acronis Cyber Protectnek
2022. augusztus 08.
A hálózat aktuális állapotának és a teljesítményének teljes áttekintése fontos információkat nyújt a hálózati biztonsághoz és hibaelhárításhoz, valamint az adatbiztonsághoz. A cél érdekében az egyik megoldás a hálózati csomagok rögzítése és az összes csomag elemzése. Azonban ez költséges és erőforrásigényes feladat, emiatt nem minden esetben járható megoldás. A csomagok teljeskörű rögzítése helyett az IPFIX protokollt is alkalmazhatjuk a hálózatkezelésben az elvárt biztonsági szint kialakítására és fenntartására.
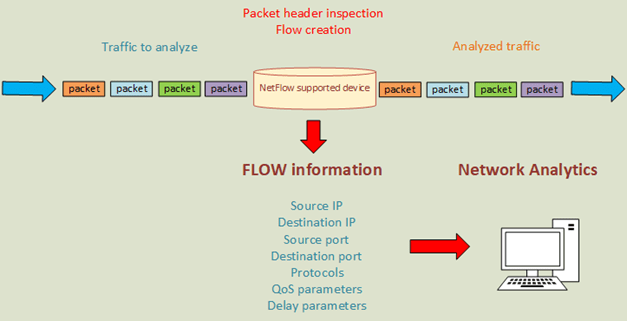
Az IPFIX (IP Flow Information Export) protokollt 2013-ban az IETF (Internet Engineering Task Force) szervezete szabványosította. Eredetileg a NetFlow protokoll v9-es változatából alakult ki és valójában a NetFlow v10 szabványosított verziója. A szabvány meghatározza, hogy az IPFIX eszközök a különböző gyártóktól származó hálózati eszközökről (switchek, routerek, tűzfalak) hogyan exportálják, formázzák és továbbítják a forgalmi (flow) információkat a gyűjtőrendszerekhez további elemzés és naplózás céljából. A IPFIX egy széles körben használt szabvány a hálózati forgalom figyelésére, amely részletes ismereteket nyújt az informatikai környezetekről. Valójában egy metaadat-alapú eszköz a hálózati viselkedés gyors megjelenítésére és a problémák kivizsgálására. Alkalmas arra, hogy a hálózati problémákat konkrét alkalmazásokkal vagy egy adott forrással hozzuk összefüggésbe. A metaadatok generálásával pontos betekintést kaphatunk a hálózati eseményekről, az eszközök közötti kapcsolatokról anélkül, hogy a forgalom tényleges tartalmát megismernénk. Az eszközök, amelyek a flow adatok kiértékelését, elemzését végzik a NetFlow Analyzer-ek. A flow adatok értelmezésére a leggyakrabban emlegetett analógia a telefonhívások listája, amelyből látjuk, hogy ki, kivel, mikor, mennyi ideig beszélt, de nem ismerjük a beszélgetés tárgyát vagy tartalmát. Azonban erre nincs is szükség, mert az összegyűjtött adatok így is sok értékes információval szolgálnak. Az IPFIX protokoll alapvetően az OSI-modell Layer 2, Layer 3 és Layer 4 rétegeiből gyűjti az információkat: IP-címeket, portokat, protokollokat, időbélyegeket, az átvitt bájtok és csomagokat statisztikáit, flag értékeket és számos egyéb technikai adatot.
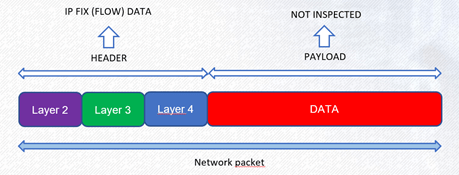
Flow adatok képzése a csomagok fejlécéből
A különböző NetFlow verziók
NetFlow v5 – A különféle routereken és aktív hálózati komponenseken elérhető leggyakoribb verzió. Azonban ez verzió nem felel meg a jelenlegi igényeknek. A NetFlow v5 nem támogatja az IPv6-forgalmat, a MAC-címeket, a VLAN-okat vagy más mezőket a csomag fejlécében. NetFlow v9 – Az RFC 3954-ben leírt sablon alapú szabvány. Támogatja az IPv6-ot, valamint a NetFlow v5-ben nem támogatott mezőket. NetFlow v10 – Támogatja a változó hosszúságú mezőket, amelyek lehetővé teszik a webhelyenként eltérő URL-ek mentését. Továbbá támogatja az üzenetek és HTTP-hostok mentését.Mit nevezünk flownak?
A flow olyan IP adatcsomag alapú hálózati kommunikáció, amely azonos forrás IP-címmel, forrás porttal, L4 protokollal, cél IP-címmel és célporttal történik.