


2026. február 11.
Egy nemrégiben elemzett fenyegetés, a Chrysalis tartja lázban a kiberbiztonsági szakmát. Ez a kifinomult „backdoor” fenyegetés a kínai kötődésű, Lotus Blossom néven ismert kiberbűnozői csoporthoz köthető. A kártevő fejlett rejtőzködési technikákat – erős kódzavarást, egyedi titkosítást – alkalmaz, valamint a vezérlőszerverrel (C2) való kommunikációt legitim hálózati forgalomnak álcázza.
2026. február 05.

A SecuPi sorozatban második éve nyerte el a „Leader” és az „Outperformer” minősítést a GigaOm legfrissebb DSP Radar jelentésében. Az elemzés mérvadó forrás azon vállalatok számára, amelyek objektív, harmadik fél által készített értékelést keresnek a jelenlegi DSP és DAM (adatbázis-aktivitás figyelés) kínálatról.
2026. február 04.
A szegmentációs projektek riasztó arányban buknak el a komplexitás, az elavult módszerek és a túlvállalt projektcélok miatt. A Gartner legfrissebb jelentése rávilágít a hibák okaira, és felvázolja azt a hat alapelvet, amellyel a biztonsági vezetők sikerre vihetik stratégiájukat.
2026. január 28.
Amikor egyetlen hibás szoftverfrissítés képes világszerte megbénítani repülőtereket, bankokat és kórházakat, joggal merül fel a kérdés: valóban a szoftveres átállás a legjobb első lépés a kvantumbiztonság felé? A HEQA Security szakértői szerint létezik egy megfontoltabb út: ne a végpontokon, hanem a hálózati gerincnél, az optikai szálaknál kezdjük a védelmet.
2026. január 27.
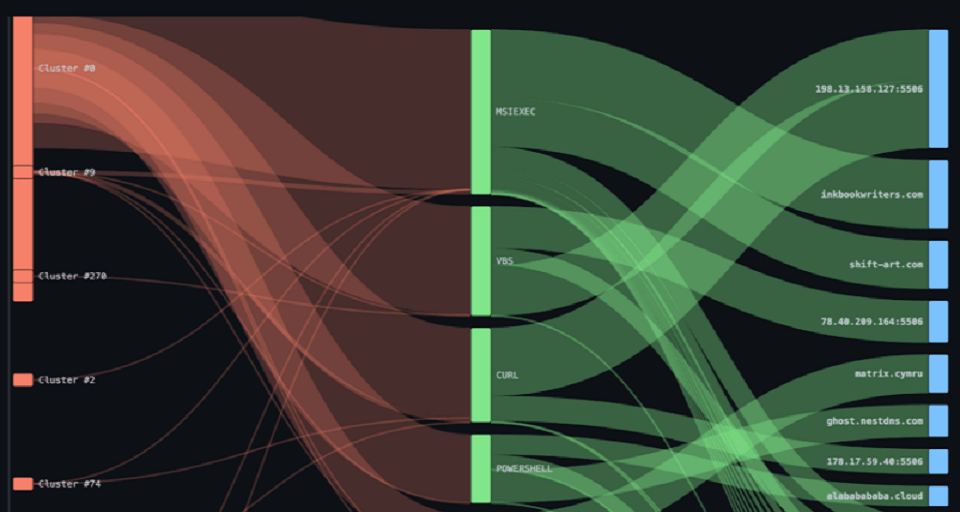
A kiberbiztonság világában egy aggasztó trend hódít teret: az úgynevezett „Living Off the Web”, amely a webes alapfolyamatokba vetett bizalmat használja ki. A Censys legújabb kutatása rávilágít arra, hogy a támadók miként használják fel a megszokott biztonsági felületeket – például a Captcha-ellenőrzéseket – kártékony szoftverek terjesztésére.